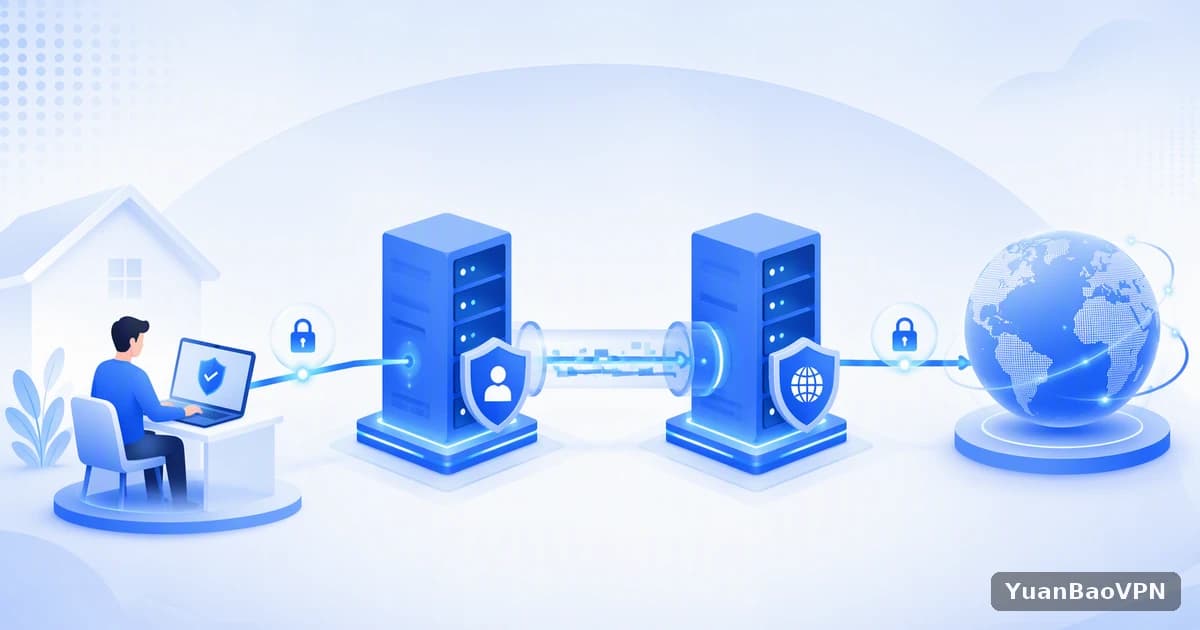
多跳 VPN 是什么:让流量依次经过两台服务器
多跳(Multi-hop),也常被叫作双重 VPN,指的是你的流量先加密发往入口服务器,再由入口服务器转发到第二台出口服务器,最后才到达目标网站。普通 VPN 只有一台服务器,同时知道你的来源地址和访问目标;多跳把这两份信息拆给两台服务器分别持有,试图降低单点掌握全部信息的风险。代价同样直接:路径变长、延迟叠加、配置更复杂。下面按“怎么工作、收益有多大、代价是什么、什么时候值得开”四个问题逐一讲清楚。

工作方式:两台服务器各知道一半信息
理解多跳,关键是看清每一跳手里到底有什么信息。
入口节点知道什么
入口节点能看到你的真实来源地址,因为你的设备直接连向它;但它转发出去的是已经再包过一层加密的数据,看不到你最终访问的网站。也就是说,入口节点知道“谁在用”,不知道“用来做什么”。
出口节点知道什么
出口节点能看到最终的访问目标,并以自己的地址去访问网站;但它收到的请求来自入口节点,看不到你的真实来源地址。也就是说,出口节点知道“访问了什么”,不知道“是谁在访问”。
两跳分属不同运营方,和同属同一运营方,差别很大
多跳的隐私收益有一个容易被忽略的前提:两台服务器是否由同一个服务商运营。如果两跳分属不同运营方,任何一方都无法单独还原完整信息;如果两跳都属于同一个服务商,这个服务商理论上仍然掌握两端,信息拆分只是在技术链路上存在,在信任关系上并没有真正分离。所以看到“多跳”宣传时,要进一步问清楚两台服务器的归属,以及运营方对日志的说明。
多跳的代价:一张表看清取舍
| 维度 | 单跳 | 多跳 |
|---|---|---|
| 延迟 | 只有一段额外路径 | 两段路径叠加,通常更高 |
| 吞吐速度 | 受单台服务器和线路限制 | 受最慢一跳限制,通常更低 |
| 稳定性 | 一台服务器出问题才受影响 | 任意一跳出问题都会受影响 |
| 信息分离 | 一台服务器掌握来源和目标 | 来源与目标分属两台服务器 |
| 配置难度 | 选一个节点即可 | 需要选入口和出口两个节点 |
延迟为什么是叠加而不是取大值
数据包要依次完成“设备到入口”“入口到出口”“出口到目标”三段旅程,每一段都有各自的往返时延,总时延近似是三段之和。如果入口和出口在地理上相距很远,中间那一段就会成为主要的延迟来源。因此挑选多跳节点时,入口尽量靠近自己,出口按需要选择,两者之间的链路最好在同一大区域内。
什么时候值得开:先问自己三个问题
- 我担心的是什么?如果只是想让本地网络看不到访问内容、统一出口地址,单跳加密已经够用。
- 我能接受多少延迟?视频会议、在线游戏、远程桌面对延迟敏感,开多跳之前先测一下。
- 两跳是否分属不同运营方,运营方对日志是怎么说明的?没有答案时,多跳带来的收益可能小于预期。
日常浏览和视频播放,通常没必要
浏览网页、看视频这类场景,单跳加上稳定的线路已经足够,多跳带来的额外延迟反而会让页面打开和视频缓冲变慢,得不偿失。
怎么自己验证多跳的代价
用同一个设备、同一个网络,分别在单跳和多跳下各连续 ping 同一个目标 50 次,记下平均值、最大值和丢失率,再各做三轮下载测试取中位数。把结果放进一张表里对比,就能直观看到多跳到底多付出了多少,再决定要不要常开。
多跳常见的两个误区
第一个误区是把多跳当成“更安全”的同义词。多跳只是把信息拆开,如果两台服务器属于同一个运营方,或者客户端本身不可信,拆分带来的收益就很有限,真正决定隐私水平的,仍然是运营方的日志政策和客户端的可靠程度。第二个误区是以为多跳可以弥补糟糕的线路。多跳叠加了延迟,如果其中一跳本身就不稳定,整体体验只会更差。比较稳妥的做法,是先把单跳线路调到稳定可用,再根据具体需要决定是否额外叠加一跳。

想直接体验不同节点组合的差异,可以试试 TonBoVPN,具体有哪些节点和连接模式以客户端内的说明为准,用上面的方法自己测一遍,比看任何宣传都更可靠。
小结:多跳是一个取舍,不是一个升级
多跳把信息拆给两台服务器,同时让延迟叠加、稳定性依赖两台机器、配置也更复杂。是否开启,取决于你担心的具体问题,以及你能接受多少性能损耗。拿不准时,先用单跳,再用上面的方法测一次多跳,用自己的数据来决定。