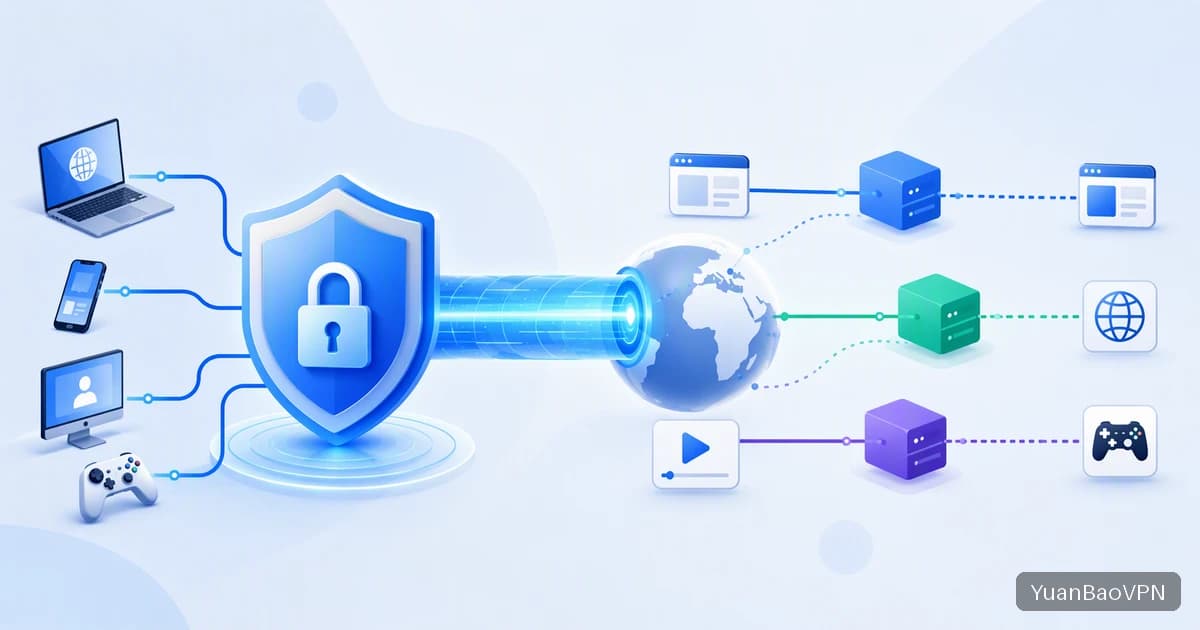
VPN 和代理的区别:一个接管整台设备,一个只管单个应用
VPN 在系统层创建一块虚拟网卡,把整台设备的网络流量统一送进加密隧道;HTTP 代理和 SOCKS5 代理则工作在应用层或传输层,需要由每个应用单独指定“请求先交给谁转发”。三者都能让目标服务器看到另一个出口地址,但覆盖范围、加密方式和支持的协议完全不同。理解这几点差异,就能解释很多常见困惑,比如“明明开了代理,这个软件为什么不走”。

三者的工作层级与覆盖范围
先把定义说清楚。VPN 通常基于 WireGuard、OpenVPN 之类的隧道协议,设备上多出一块虚拟网卡,系统路由表把大部分或全部流量指向它,因此浏览器、命令行、后台更新程序都会经过隧道,不需要每个程序各自配置。
HTTP 代理:只懂网页请求
HTTP 代理最初是为转发网页请求设计的。访问 HTTPS 站点时,客户端会发一条 CONNECT 请求,让代理帮忙建立一条到目标服务器的 TCP 通道,之后的内容由浏览器和目标站点之间的 TLS 加密保护。代理本身并不加密这条通道,并且它只能处理基于 TCP 的 HTTP/HTTPS 流量。
SOCKS5 代理:能转发更多类型的流量
SOCKS5 工作在更靠近传输层的位置,不关心上层是什么协议,除了 TCP 之外还能通过 UDP ASSOCIATE 命令转发 UDP 数据,因此游戏、语音通话、部分下载工具更常用它。不过 SOCKS5 协议本身同样不带加密,数据是否安全取决于上层协议,或者代理软件在外面又包了一层加密。
一张表看清差异
| 维度 | VPN | HTTP 代理 | SOCKS5 代理 |
|---|---|---|---|
| 工作位置 | 系统层,虚拟网卡接管路由 | 应用层,由应用指定 | 会话层到传输层,由应用指定 |
| 覆盖范围 | 整台设备,多数应用无需单独设置 | 只有读取代理设置的应用 | 只有支持 SOCKS5 的应用 |
| 协议本身是否加密 | 是,隧道协议自带加密 | 否,HTTPS 内容靠 TLS 保护 | 否,需要外层加密才安全 |
| 是否支持 UDP | 支持 | 不支持 | 支持(UDP ASSOCIATE) |
| 配置位置 | 安装客户端,授权创建虚拟网卡 | 系统设置、浏览器或环境变量 | 应用内设置或环境变量 |
| 典型场景 | 整机连接、公共 Wi-Fi、多应用同时使用 | 浏览器、简单脚本抓取 | 游戏、语音、下载工具 |
为什么设置了代理,有些软件仍然不走
这是最常见的困惑。系统代理只是一个“建议”:浏览器和不少办公软件会读取它,但命令行工具、游戏启动器、部分跨平台应用并不会。解决办法有三条思路。
命令行:通过环境变量告诉它
终端里的 curl、git、包管理器通常读取 http_proxy、https_proxy、all_proxy 这类环境变量。在当前终端里设置之后,端口以你所用代理软件的实际监听端口为准,再运行命令即可。这个设置只对当前终端窗口有效,关掉后需要重新设置。
让应用自己支持:在应用内填写代理地址
很多开发工具、下载器、聊天软件在设置里提供了代理选项,需要手动选择 HTTP 或 SOCKS5 类型并填写地址和端口。类型选错是常见的失败原因,比如把 SOCKS5 地址填进了 HTTP 选项。
用 TUN 模式或 VPN 方式接管整机
如果应用既不读系统代理、也没有代理选项,只能换成虚拟网卡方式:由客户端创建虚拟网卡,系统路由接管所有流量,这和 VPN 的工作位置是同一层。许多代理客户端的“TUN 模式”就是这个思路。代价是需要管理员授权,并且需要留意与其他虚拟网卡的冲突。
按场景怎么选
- 只在浏览器里访问网页,且对连接加密没有要求:HTTP 代理足够,配置最轻。
- 需要游戏、语音通话、P2P 下载,或者要用到 UDP:优先 SOCKS5,或者直接使用 VPN。
- 想让整台设备(包括命令行、后台更新、没有代理选项的应用)统一走同一条线路:选 VPN 或 TUN 模式。
- 在公共 Wi-Fi 上办公、希望本地网络看不到传输内容:选带加密的 VPN,不要只靠明文代理。
- 多台设备、多个家人共用:优先选客户端覆盖手机和电脑的方案,减少逐个应用设置的成本。

如果你的情况是第 3、4 条,想先试试整机接管的效果,可以体验一下 TonBoVPN 这类带多端客户端的方案,装好后不用再逐个应用填写代理地址,具体效果以你自己的设备和网络为准。
小结:先看需求,再选层级
代理管的是“某个应用的某类请求”,VPN 管的是“整台设备的网络出口”。先弄清楚自己需要的是前者还是后者,再决定用哪一种。大多数“设了代理却不生效”的问题,根源都不在线路,而在应用没有读取那个设置。