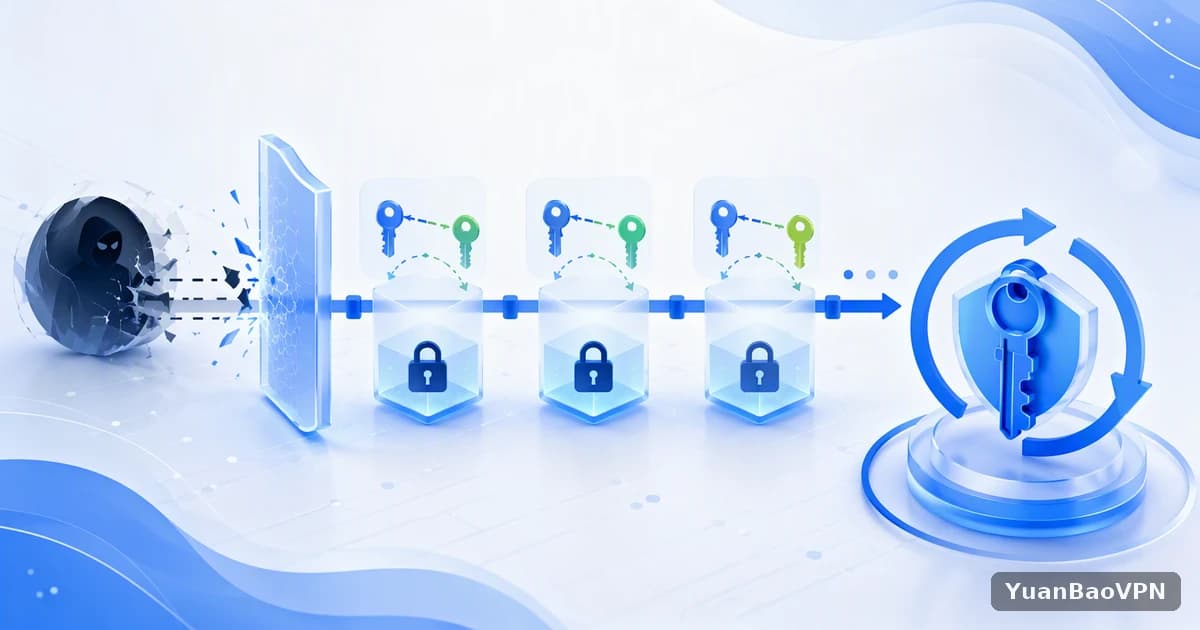
前向保密是什么:即使长期私钥泄露,过去的通信仍然无法解密
前向保密(Forward Secrecy)指的是即使通信双方的长期私钥日后被泄露,攻击者也无法用它解密过去已经记录下来的加密通信。它的做法是每次会话都用临时生成的密钥进行协商,会话结束后这些临时密钥就被丢弃。这篇文章讲清它的原理、两种主流协议的密钥轮换方式,以及它能保护什么、不能保护什么,让你在看到客户端说明中的“密钥轮换”“临时密钥”之类表述时,知道它们到底意味着什么。

原理:为什么用临时密钥就能解决问题
没有前向保密时,一把长期密钥要负责所有会话
早期的一些加密套件会用服务器的长期私钥来保护会话密钥的交换。这意味着只要攻击者先把加密流量完整记录下来,之后一旦拿到这把长期私钥,就能把过去所有已记录的会话一次性解开。
有了前向保密,每个会话用自己的临时密钥
前向保密通过临时的密钥交换(常见的是基于椭圆曲线的 ECDHE 或 X25519)实现:双方每次都现场生成一对临时密钥,算出共享的会话密钥,用完就丢弃。长期私钥只用来证明身份,不参与会话密钥的推导,所以它日后泄露,也推算不出过去的会话密钥。
为什么还要“定期”更换
即使一条连接不断开,用同一把会话密钥长时间加密大量数据,也会带来风险。定期重新协商密钥,可以把“一把会话密钥泄露”的影响限制在一小段时间和一小部分数据里。
| 维度 | 没有前向保密 | 有前向保密 |
|---|---|---|
| 会话密钥来源 | 由长期私钥保护或推导 | 每次用临时密钥协商 |
| 密钥生命周期 | 长期存在 | 会话结束后丢弃 |
| 长期私钥泄露的影响 | 过去记录的流量可能被解密 | 过去的会话仍然无法解密 |
| 典型实现 | 静态 RSA 密钥交换 | ECDHE、X25519 等临时密钥交换 |
两种主流协议怎么实现
WireGuard:高频率的自动重新握手
WireGuard 的握手基于 Noise 协议框架,每次握手都会生成新的临时密钥。当一条连接持续有流量时,它会大约每两分钟自动重新握手一次,轮换会话密钥,这也是它默认就具备前向保密的原因。
OpenVPN:取决于加密套件和重协商间隔
OpenVPN 的控制通道基于 TLS,是否有前向保密取决于所选择的加密套件是否包含 ECDHE 或 DHE 之类的临时密钥交换。它还会按配置的时间间隔重新协商密钥,默认约为每一小时一次。客户端和服务器如果调整过这些配置,实际行为以配置为准。
它能保护什么,不能保护什么
- 能保护:攻击者事先记录了加密流量,之后才拿到了服务器或客户端的长期私钥,这时过去的会话仍然安全。
- 不能保护:已经被入侵的设备。如果设备本身被控制,内存里的明文和当前会话密钥都可能被读取。
- 不能保护:正在进行的会话。在长期私钥泄露的同时继续监听的攻击者,仍然可能冒充对方。
- 不能保护:你在隐私政策之外主动泄露的信息,比如账号、支付记录。
看客户端说明时,可以核对什么
如果一款工具宣称支持前向保密,可以查看它的技术说明里用的是什么协议、什么密钥交换算法、密钥多久轮换一次。仅有“安全”“军用级”之类的表述没有参考价值,具体的算法和参数才是可以核对的信息。
为什么说它是基础能力而不是全部
前向保密解决的是“过去的通信如何不被未来的泄露牵连”,但一款连接工具是否值得信任,还要看日志政策、客户端来源、服务器运营方式等多个方面。把前向保密当作一个可核对的技术指标,而不是唯一的判断标准,才不会因为一项能力就高估整体的安全水平。

想对照真实的说明文档阅读,可以查看 TonBoVPN 官方公布的技术说明,按上面的清单核对它使用的协议、密钥交换和轮换时间,这里不替它做任何承诺,以官方公布的内容为准。
小结:关键在于密钥不留痕迹
前向保密的核心思路是让会话密钥“用完即弃”,把日后的密钥泄露对过去通信的影响降到最低。它不能解决设备被入侵、账号信息泄露这类问题,但在连接工具的加密设计里,它是一项值得核对的基础能力。